Coverity® 是面向大型复杂软件的静态分析工具,无需执行应用即可分析源代码,识别安全漏洞与代码质量缺陷,帮助开发和安全团队在交付前发现问题。
产品能力
发现复杂代码中的质量与安全缺陷
对跨文件、跨库的代码路径进行静态分析,帮助开发与安全团队发现质量缺陷和安全漏洞。适用于大型应用及复杂代码库的持续检查。
跟踪编码标准与合规检查
按问题类型、严重程度和标准要求组织结果,支持安排整改优先级以及跟踪团队和项目的修复进展。
- 编码规范:MISRA、AUTOSAR、CERT C/C++/Java、ISO/IEC TS 17961。
- 安全要求:OWASP Top 10、OWASP Mobile Top 10、CWE Top 25、DISA STIG。
- 功能安全与行业要求:支持与 ISO 26262、PCI DSS 等相关的检查与报告。具体覆盖范围以产品版本及适用语言为准。
覆盖多语言与常见开发框架
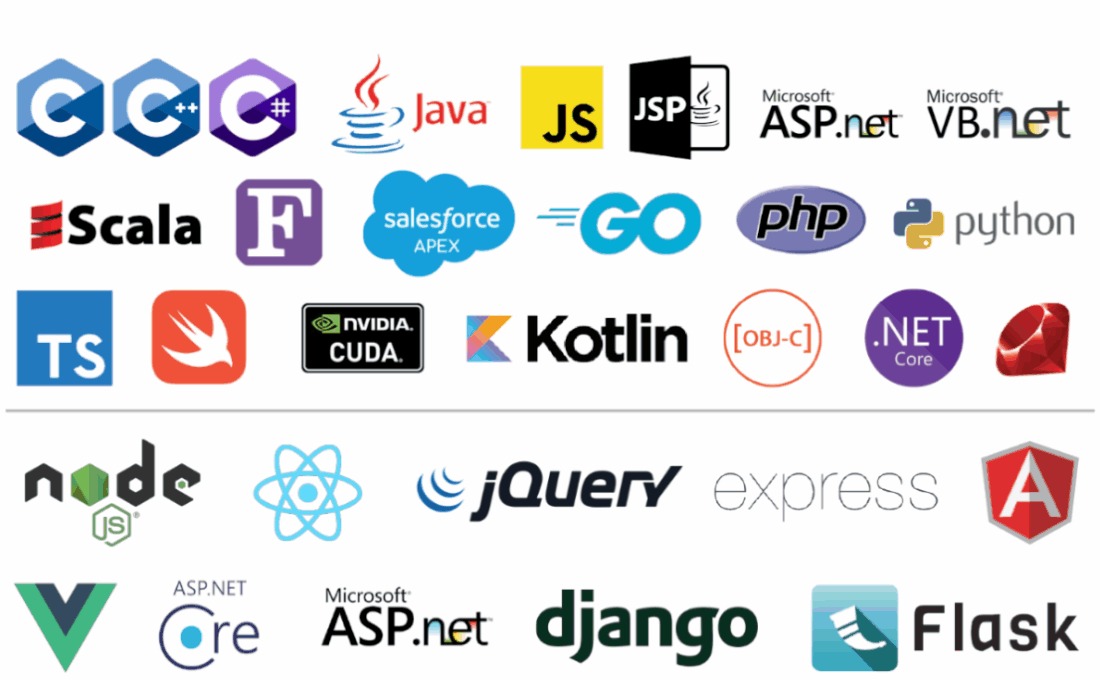
支持 C/C++、C#、Java、JavaScript、Python、Go 等多种语言,以及常见应用框架和基础设施即代码场景。具体语言、框架和检查器支持情况以官方版本说明为准。
通过 Code Sight 将分析带入 IDE
开发人员可在编码过程中查看质量与安全问题,结合问题摘要、CWE 信息和修复指导及时整改,不必等到发布前才集中处理缺陷。
融入现有工具与自动化流程
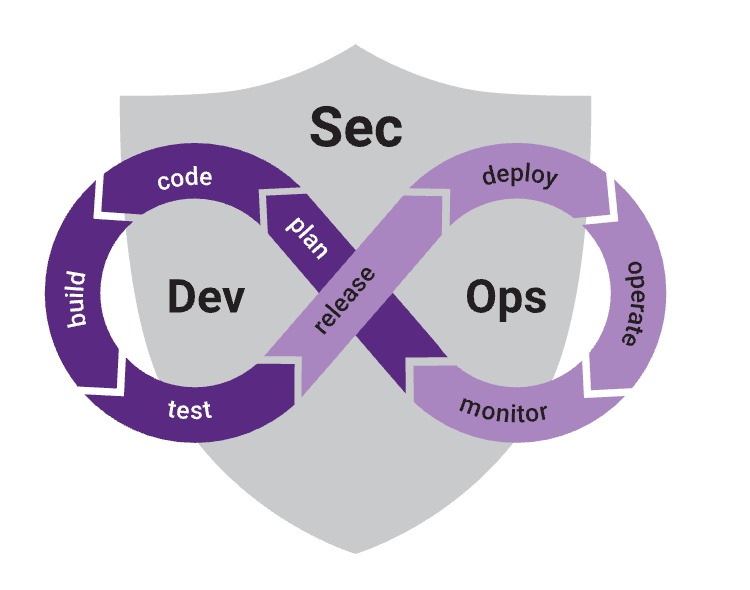
通过 IDE、源码管理(SCM)、CI 和问题跟踪工具集成,将分析嵌入团队已有流程。
- 在代码提交和合并请求阶段触发扫描,尽早暴露问题。
- 在开发、测试和发布流程中跟踪缺陷,支持跨项目、跨团队的应用组合管理。
产品资料:Black Duck 官方产品介绍
产品咨询
繁盛微电子(Foresemi)是 Black Duck 授权合作伙伴,提供相关产品的选型咨询与采购服务。
合作资质:Black Duck 中国区授权代理商及经销商。具体可供产品、授权范围及交易条件,以厂商当前授权及订单或合同约定为准。
产品选型、配置与采购咨询,请联系我们。
