Black Duck®(原新思科技 Synopsys SIG) 提供一套全面的应用安全测试(AST)工具,覆盖自研代码、开源组件、第三方依赖、应用行为及部署配置等多个维度,帮助企业识别安全、质量和合规方面的风险。旗下每款工具在各自领域均为市场公认的领导者,使 Black Duck® 成为 AST 领域的一站式解决方案提供商。
Black Duck® 的产品融合先进技术与深厚专业知识,帮助企业提升软件安全性与合规性,提供市场上最全面的产品组合,并可与主流第三方与开源工具实现无缝集成,具备高度互操作性。
Gartner应用安全测试魔力象限报告 -- 连续七年被列为“领导者”象限
Forrester Wave 软件组件分析SCA领导者
Forrester Wave 静态应用安全测试SAST领导者
产品能力
保护软件供应链
识别应用中的开源与第三方组件,建立软件物料清单(SBOM),持续评估漏洞、许可证及组件质量风险,让软件组成和风险处置更透明。
管理 AI 生成代码的风险
AI 辅助开发并不会消除代码缺陷和依赖风险。将静态分析、组件识别和安全测试融入 DevSecOps,在开发与交付过程中持续检查代码。
在企业范围内管理 AppSec 风险
结合检测结果、使用策略和团队协作,对应用风险形成集中视图,支持开发、安全及运营团队安排修复优先级并跟踪进展。
构建高质量的安全软件
在软件开发早期发现质量与安全问题,将编码规范和风险检查融入日常工作流,减少缺陷进入后续测试和发布阶段。
Coverity:软件代码静态分析
面向自研代码的质量缺陷与安全漏洞,支持跨文件分析、多语言项目、编码标准检查,以及 IDE 和 CI 工作流集成。
Black Duck:软件组成分析
结合多种扫描方式识别开源依赖,提供漏洞、许可证和质量风险分析、SBOM 管理与软件生命周期策略检查。
Defensics:模糊测试
通过协议、文件和接口的异常输入开展黑盒测试,支持自动化测试、故障日志与问题复现,服务于采购、开发、质量和安全团队。
Seeker:交互式应用安全测试
在应用运行和常规测试中发现风险,结合主动验证、敏感数据追踪、API 检测与修复上下文,支持 DevOps 安全整改。
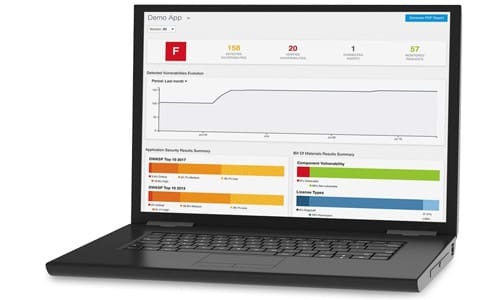
产品资料:Black Duck 官方产品介绍
产品咨询
繁盛微电子(Foresemi)是 Black Duck 授权合作伙伴,提供相关产品的选型咨询与采购服务。
合作资质:Black Duck 中国区授权代理商及经销商。具体可供产品、授权范围及交易条件,以厂商当前授权及订单或合同约定为准。
产品选型、配置与采购咨询,请联系我们。
