Seeker® 是面向 Web 应用与服务的交互式应用安全测试(IAST)解决方案,在应用运行和正常测试过程中分析安全风险,帮助团队把安全检查融入 DevOps 流程。
产品能力
主动验证已发现的应用风险
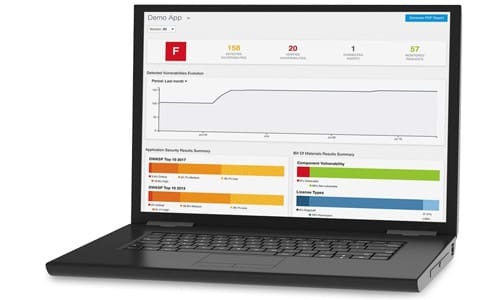
在应用运行和常规测试期间观察交互行为,对发现的潜在漏洞进行主动验证,帮助团队聚焦需要修复的问题。仪表板集中展示漏洞、趋势与整改状态。
追踪敏感数据及其保护状态
跟踪敏感信息在应用中的流转,辅助识别数据泄露和保护不足的路径,为涉及 PCI DSS、GDPR 等要求的检查和整改提供依据。
集成 CI/CD 与 DevOps 工作流
通过原生集成、Web API 和插件接入开发及测试工具,支持本地、云、微服务与容器环境,在正常测试过程中持续获得安全结果。
检测 API、微服务与 Web 服务
发现和检查应用中的 API,支持 REST、SOAP、GraphQL 及 gRPC 等接口场景,并通过可视化仪表板呈现相关风险。具体支持以部署版本和运行环境为准。
提供合规视图与修复上下文
结合 OWASP Top 10、CWE 等风险分类和相关合规视图,定位问题代码与运行上下文,提供修复指导和学习资源,帮助团队跟踪整改进展。
关联开源及第三方库风险
结合 Black Duck 二进制分析,查看第三方组件的已知漏洞、版本和许可证信息,形成自研代码与组件风险的关联视图。相关能力及集成要求以选购版本为准。
产品资料:Black Duck 官方产品介绍
产品咨询
繁盛微电子(Foresemi)是 Black Duck 授权合作伙伴,提供相关产品的选型咨询与采购服务。
合作资质:Black Duck 中国区授权代理商及经销商。具体可供产品、授权范围及交易条件,以厂商当前授权及订单或合同约定为准。
产品选型、配置与采购咨询,请联系我们。
