Black Duck® 软件组成分析(SCA)帮助企业识别开源与第三方软件依赖,管理组件带来的安全、质量和许可证合规风险,构建可追踪的软件供应链。
产品能力
获得软件组成与供应链可见性
识别源代码、构建产物、容器和固件中的开源及第三方组件,建立可追踪的组件清单,为漏洞、许可证和质量风险管理提供依据。
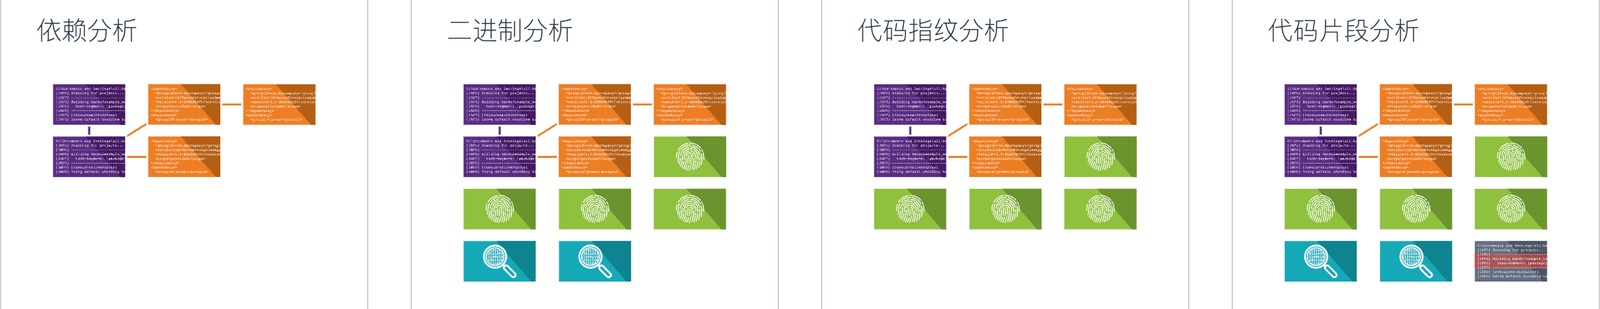
结合四种扫描方式识别依赖
不同交付物需要不同识别方式;通过多种分析方法补充包管理器清单之外的信息。
- 依赖分析:识别包管理器声明的直接与间接依赖。
- 二进制分析:在无需访问源码的场景中检查构建产物,如固件和容器镜像。
- 代码指纹分析:识别源文件与目录中的开源组件,包括未由包管理器声明的依赖。
- 代码片段分析:将局部代码与开源项目匹配,辅助识别复制或 AI 辅助编码中引入的片段。各扫描能力以选购版本为准。
评估漏洞并确定修复优先级
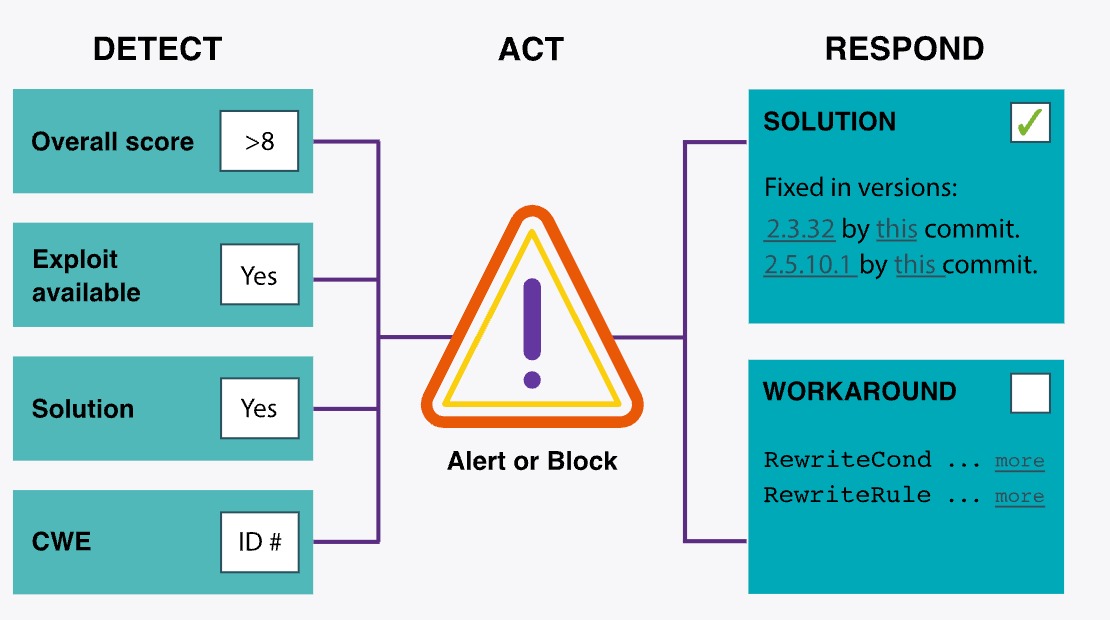
结合漏洞情报和 Black Duck Security Advisories 评估组件风险,查看受影响版本、可用修复版本及缓解建议,支持开发与安全团队安排处置。
管理许可证与组件质量风险
了解组件的许可证义务和归属要求,并结合项目维护状况、历史记录和社区支持等信息评估组件质量,减少合规和长期维护风险。
生成、维护与交换 SBOM
建立软件物料清单,支持 SPDX、CycloneDX 等格式的导入与导出,用于供应链沟通、客户交付和后续风险跟踪。
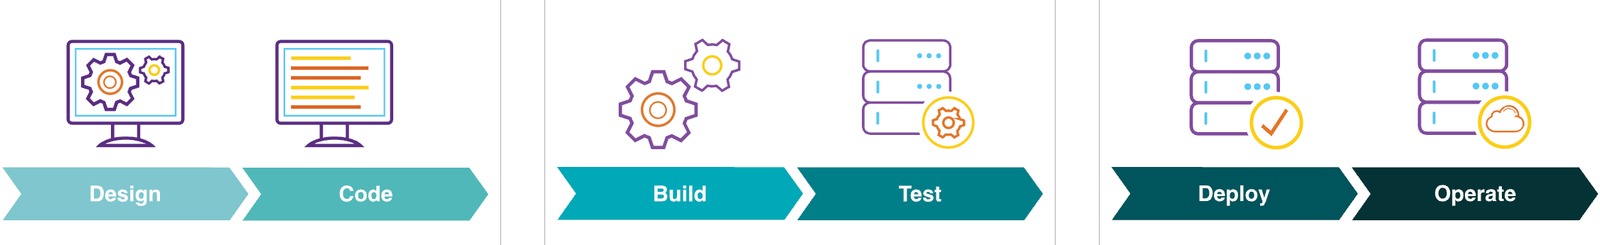
将开源策略贯穿软件生命周期
在设计、编码、构建、测试、部署和运行阶段实施开源使用策略。
- 开发人员:及时识别高风险或违反策略的组件。
- 开发与 DevOps 团队:在 Jenkins 等 CI 工具中自动扫描,并按策略处理告警或阻止构建。
- 安全与运营团队:检查应用与容器,持续跟踪部署后新发现的漏洞。
产品资料:Black Duck 官方产品介绍
产品咨询
繁盛微电子(Foresemi)是 Black Duck 授权合作伙伴,提供相关产品的选型咨询与采购服务。
合作资质:Black Duck 中国区授权代理商及经销商。具体可供产品、授权范围及交易条件,以厂商当前授权及订单或合同约定为准。
产品选型、配置与采购咨询,请联系我们。
